

En junio de 2017, en Ucrania, una oficina de Maersk, la mayor operadora de transporte marítimo del mundo, recibía una actualización automática en uno de sus programas de contabilidad.
La actualización incorporaba algo con lo que no contaban: un virus que, una vez dentro de su red corporativa, se extendió a más de 45.000 ordenadores y 3.500 servidores en tan sólo 7 minutos.
El virus, llamado NotPetya, era una variante de un ransomware que infectaba el registro maestro de arranque de los equipos, cifraba sus discos duros, los reiniciaba y exigía un pago en criptomonedas para recuperarlos. Lo curioso de esta variante, atribuida a los servicios de inteligencia rusos, fue que no había forma de recuperar los archivos aun pagando el supuesto rescate. El objetivo era inutilizar los equipos por completo.
Maersk perdió, en cuestión de minutos, el acceso a todos los sistemas de control de su operativa global de gestión de flotas y contenedores. Y lo peor, recuperarlos no iba a ser sencillo. El virus había borrado los nodos que gestionaban Active Directory, el servicio central de identidad de la compañía, que determinaba qué persona tenía acceso a qué herramientas y archivos, y con qué permisos.
Maersk se enfrentaba a pérdidas millonarias, y el comercio mundial a una posible parálisis si el transporte marítimo se detenía.
Un milagro en Ghana
Mientras el virus se extendía por la red a todas y cada una de las oficinas de Maersk, en su sede en Nigeria se había producido un corte de electricidad, lo que dejó sus equipos inaccesibles y desconectados de la red.
La noticia del hackeo llegó antes de que los equipos se volvieran a conectar. Uno de esos equipos, un servidor, contenía la última copia operativa del Active Directory de Maersk.
Rápidamente, el servicio de IT de Nigeria lo aisló y lo envió físicamente en avión a las oficinas centrales en Dinamarca.
Gracias a esto, Maersk pudo comenzar la restauración de sus sistemas y recuperar cierta normalidad en un plazo de 2 semanas. Tardaría otras 4 en volver a operar al 100%. Mientras tanto, mantuvo las operaciones mediante métodos tradicionales: teléfono, papel y una estrecha colaboración con clientes y autoridades portuarias de todo el mundo.
Se estima que este incidente supuso a la compañía un impacto de entre 300 y 350 millones de euros.
Octubre negro
De vuelta al presente, este pasado miércoles, Onamae, un proveedor de Internet japonés, apagaba de forma abrupta más de 26.000 servidores virtualizados de Windows de su servicio Desktop Cloud.
El servicio era popular entre traders que lo utilizaban para ejecutar estrategias automatizadas en los mercados financieros. Uno de ellos contactó a Onamae tras observar movimientos sospechosos, lo que la llevó a iniciar una investigación. Esta concluyó que, al igual que en el caso de Maersk, un virus se había propagado lateralmente a través de todos los servidores obteniendo el control sobre cada uno de ellos.
A día de hoy, el servicio permanece clausurado y sin fecha anunciada para su retorno.
El mismo día en que Onamae dejaba sin servicio a miles de clientes, agencias gubernamentales de medio planeta recomendaban desconectar cualquier sistema que corríese PHP si no era posible parchearlo de inmediato.


PHP fue uno de los lenguajes de programación más populares hace unos años, y se estima que hasta un 70% de Internet funciona con servicios escritos en él, como, por ejemplo, WordPress.
¿La razón de tan radical recomendación? La Fundación PHP había anunciado para esa misma tarde la publicación de dos nuevas vulnerabilidades clasificadas como de nivel 10, el más alto posible. Estas podían permitir a atacantes maliciosos obtener el control de los sistemas que alojaran cualquier aplicación PHP.
Opacado por el anuncio de las vulnerabilidades de PHP, el mismo miércoles se anunció también Node2Shell, una vulnerabilidad en Brotli, una librería de compresión de Google que, al igual que la de PHP, permitía la ejecución remota de código en otra máquina.
Y la lista sigue. La siguiente gráfica es un buen ejemplo de lo ocurrido en los últimos días. Mide la evolución del número de vulnerabilidades de software detectadas mes a mes desde 1999. El 2026 está siendo absolutamente salvaje.
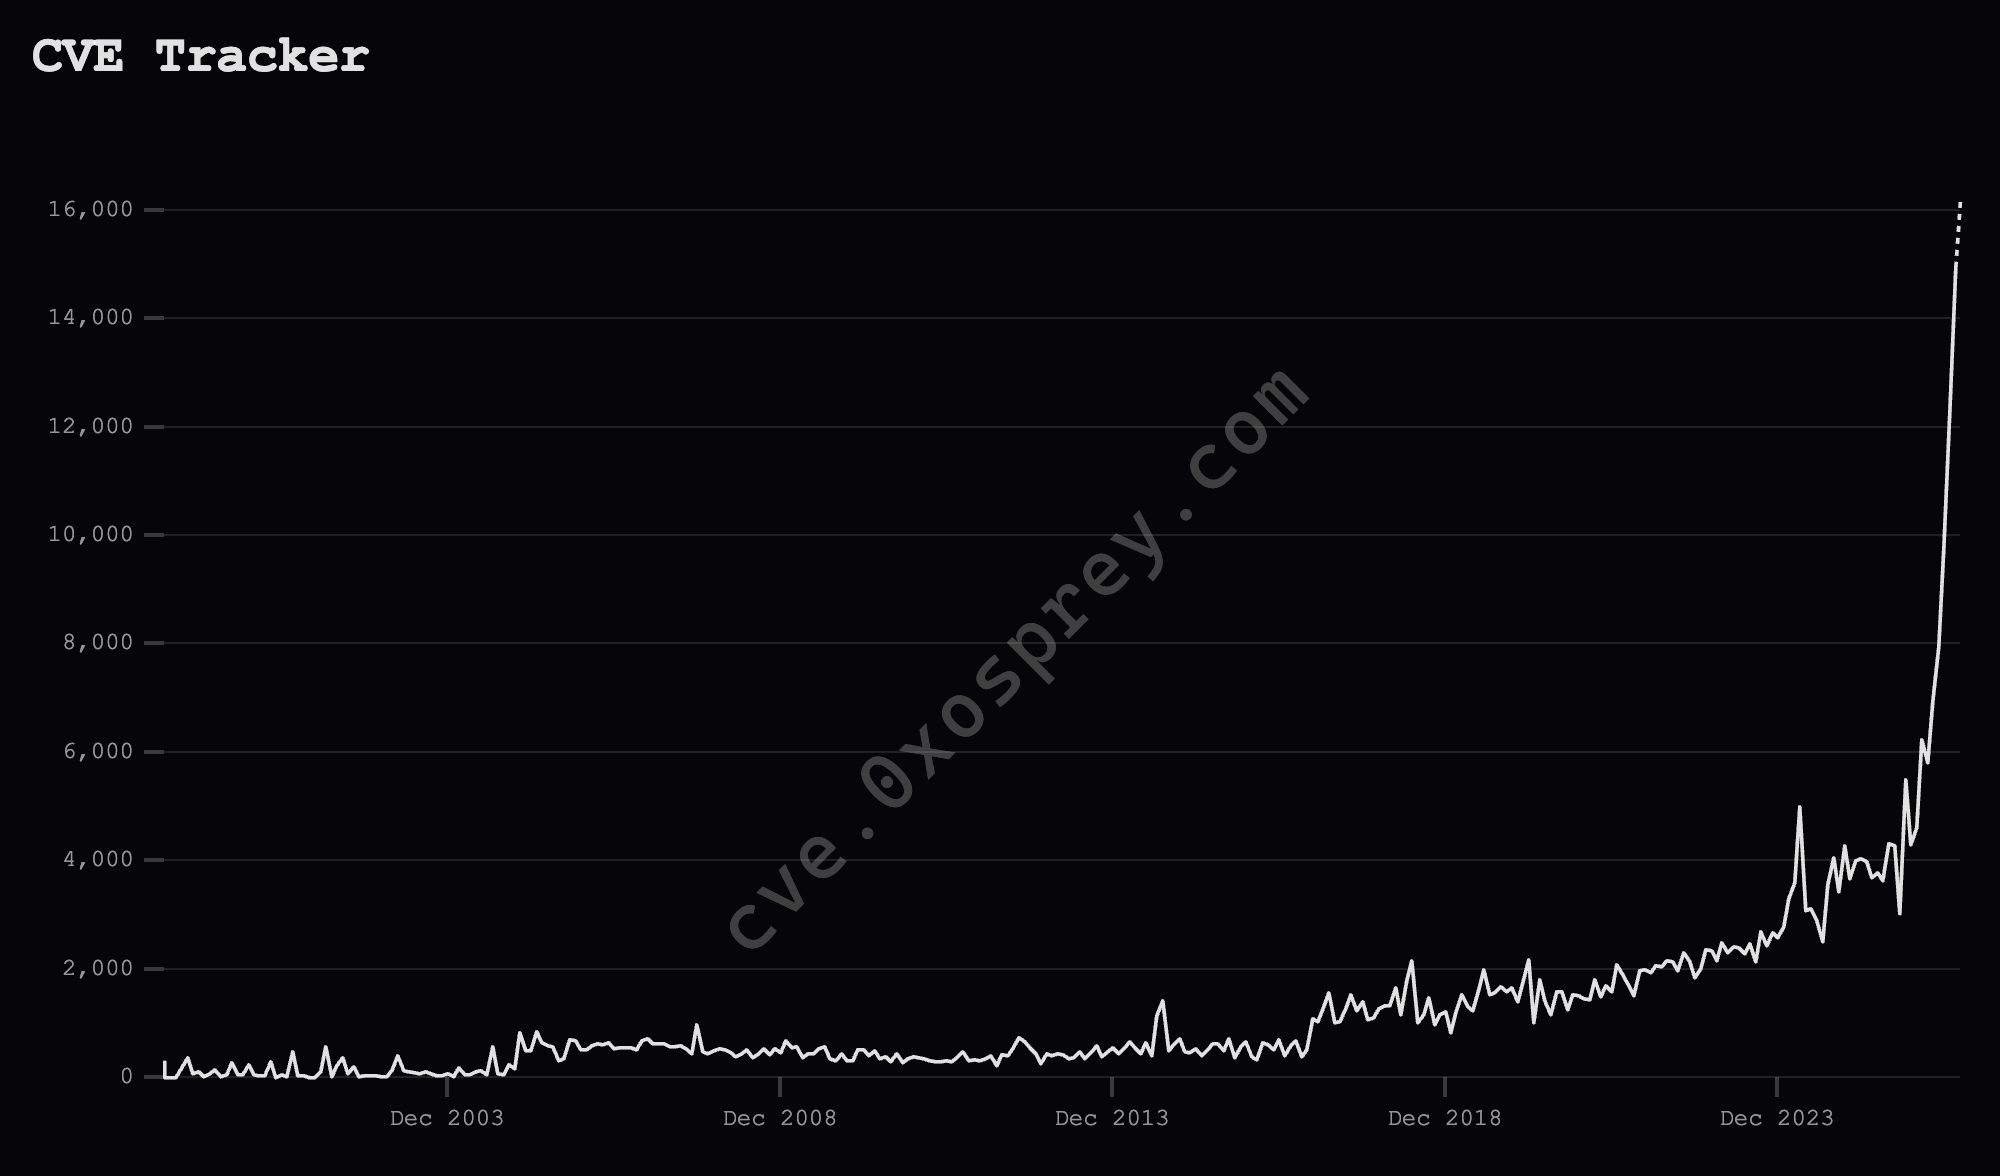
Esta avalancha de vulnerabilidades de seguridad viene propiciada por la aparición de agentes de inteligencia artificial autónomos. Lamentablemente, crear software 100% seguro nunca ha sido económicamente viable.
Parte del modelo de seguridad del software consistía en que encontrar vulnerabilidades era igualmente costoso y estaba al alcance de muy pocos. Los agentes IA han cambiado eso. No porque sean más inteligentes que los humanos, sino porque son incansables en su empeño. Donde antes había un grupo reducido de hackers probando ideas para romper un sistema, ahora esos mismos hackers tienen a su disposición enjambres de decenas o cientos de agentes para ayudarles en su tarea.
Los laboratorios hace tiempo que advierten sobre esto. Jason D. Clinton, ejecutivo de ciberseguridad de Anthropic, advertía en agosto sobre la llegada de un tsunami de vulnerabilidades. El jueves, en relación con los incidentes de los últimos días, advierte que las cosas se van a poner peor antes de mejorar.


Sam Altman, CEO de OpenAi, ha llegado a decir que no encuentra palabras lo suficientemente dramáticas para expresar su preocupación. Piensa que no seremos capaces de parchear todas las vulnerabilidades.

El problema de los laboratorios que operan en la frontera, como OpenAI y Anthropic, es que pierden mucho más dinero del que ingresan y, con la competencia china, se les empieza a acabar el tiempo. La regulación forzada es una de sus principales tablas de salvación, por lo que tienen un gran incentivo para infundir miedo en la sociedad.
Ahora bien. Siendo ingeniero de software de formación y habiendo trabajado durante más de 25 años creando productos de software en Internet, debo reconocer que, en cuanto a ciberseguridad, tienen razón. Los agentes autónomos han reducido demasiado la barrera de entrada para hackear cualquier sistema.
El problema principal es que las fuerzas no están equilibradas. La Fundación PHP, por ejemplo, es una entidad sin ánimo de lucro, financiada por las empresas que utilizan la tecnología y que se apoya en el trabajo de muchos voluntarios. La mayoría de las piezas críticas del software sobre el que funciona Internet lo hacen de manera similar.
Este ejército de voluntarios se enfrenta ahora a hordas de agentes IA trabajando incansablemente para encontrar vulnerabilidades que explotar. Adaptarse a los nuevos tiempos va a costar. Pero los ataques no se van a detener. Como decía el ejecutivo de Anthropic, las cosas probablemente empeorarán antes de mejorar.
¿Cuál es tu plan de contingencia?
¿Qué ocurriría si un virus se extendiera por tus sistemas y los inutilizara, como le pasó a Maersk o, más recientemente, a Onamae? ¿Puedes operar sin conectividad hoy en día?
Esta es la primera pregunta que deberían hacerse todas las empresas que dependen de tecnología y conectividad para operar. La experiencia de Maersk nos enseña que lo que un día damos por sentado puede desaparecer al día siguiente.
Las que puedan hacerlo necesitan contar con protocolos de operación sin conexión a Internet. Maersk sobrevivió las primeras dos semanas tras el ataque utilizando medios operativos tradicionales como el teléfono.
Las empresas que son directamente un producto web, como las SaaS, difícilmente podrán sustituir sus servicios mediante atención telefónica. En este caso, la seguridad de sus sistemas debería ser hoy en día su principal preocupación.
Afortunadamente, podemos aprender de experiencias como la de Maersk y de su reacción posterior al incidente. Con tiempo y dinero, se pueden minimizar los riesgos. El problema es que, históricamente, la seguridad ha sido un ciudadano de segunda clase en los consejos de administración de las empresas de Internet.
Hasta hoy.
Me atrevo a decir que la ciberseguridad será una de las profesiones con más viento de cola en los próximos años. La inteligencia artificial hará que las empresas paguen, con intereses, décadas de infrafinanciación en este ámbito.
Mientras eso pasa, vamos a vivir meses turbulentos. Gobiernos de todo el mundo ya recomiendan aprovisionarse para sobrevivir 3 días en caso de que ocurra algún incidente que pueda paralizar un país, como el apagón que vivimos recientemente en España.
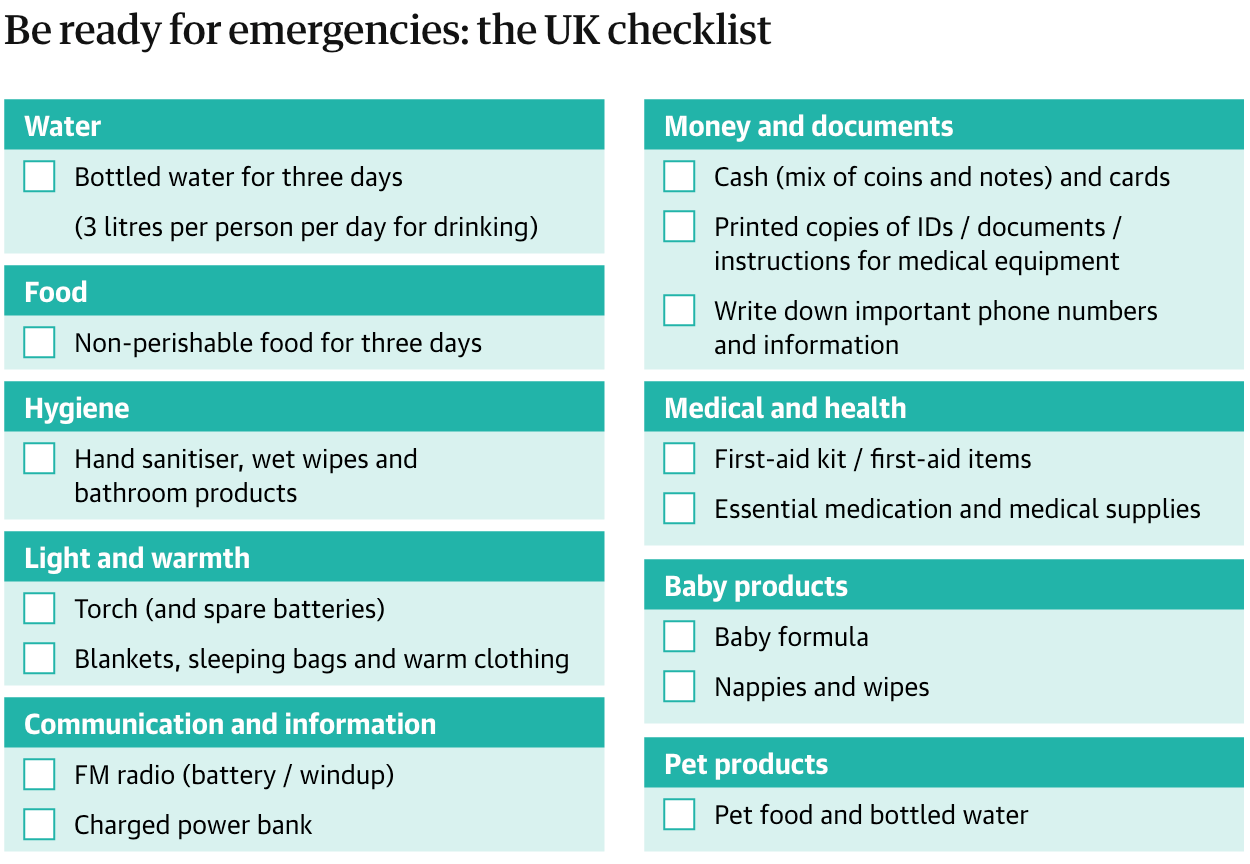
¿Exagerado? Probablemente. Pero he visto los mimbres que sostienen Internet y os puedo asegurar que yo, como padre de familia, estaré preparado.
Lo de Maersk da escalofríos, no conocía la historia Simón. Y lo cotidiano también: subí a cve.now un lockfile con solo 4 dependencias (versiones de hace unos años) y salieron 35 vulnerabilidades. Mirar las dependencias ya no puede ser cosa de una vez al año, hay que adelantarse y poner a los agentes a cazar bugs por anticipado.
No cabe duda que con la IA los atacantes llevan una gran ventaja, a la cual se suma que no están restringidos por procesos burocráticos que les impidan justamente encontrar las formas más variadas de ataques.
Por el contrario, desde "el lado bueno" cualquier iniciativa de parchado y corrección de vulnerabilidades debe seguir un camino tortuoso de coordinaciones, procedimientos y falta de capacidad de acción para aplicar las correcciones. A esto se suma que también se tiene que validar que las aplicaciones sigan funcionando igual luego de los parches. Esto llevado al factor tiempo nos hace contar varios fiasye incluso semanas por cada sistema. Visiblemente estamos en desventaja. Considero que también debemos buscar formas novedosas para reducir esta diferencia tanto a nivel técnico como a nivel burocrático.